目錄
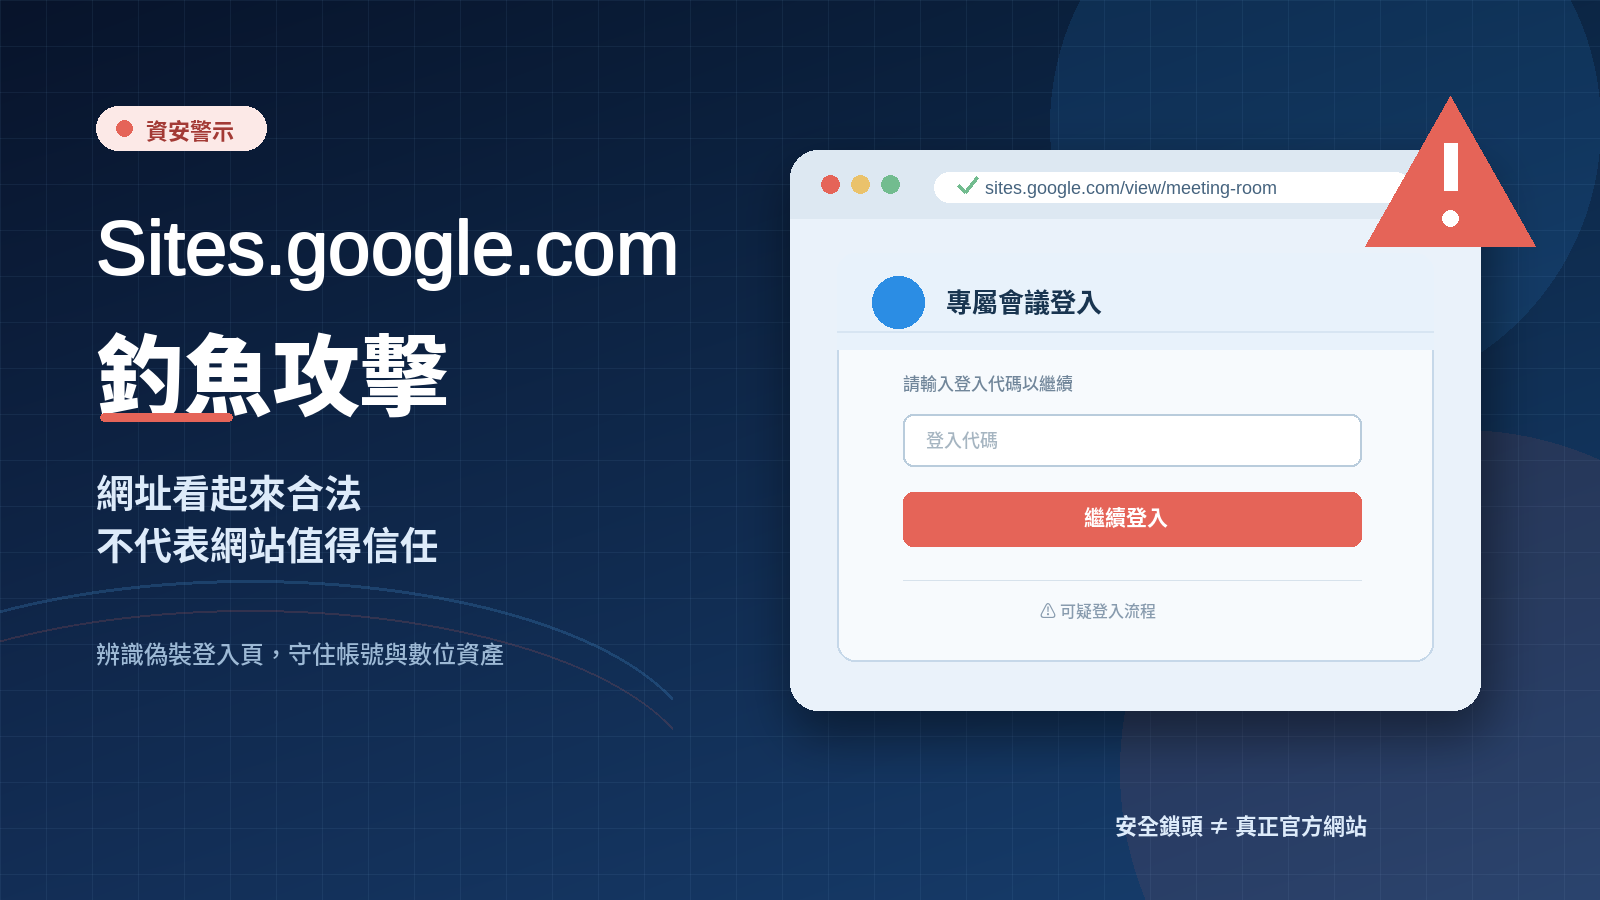
看到 google.com 開頭就安全?揭開「Sites.google.com 釣魚攻擊」的偽裝術
在網路安全宣導中,我們常聽到:「確認網址是官方的、有綠色安全鎖頭就是安全的。」然而,近期的網路攻擊手法已經打破了這個鐵則。駭客開始利用 Google 官方提供的免費建站工具(Google Sites),將惡意陷阱隱藏在 sites.google.com 的合法網址之下。這讓許多原本具備資安意識的人也防不勝防。
這是一場什麼樣的攻擊?
「Sites.google.com 釣魚事件」並非 Google 系統被駭客入侵,而是駭客「合法且免費」地濫用了 Google 的雲端基礎設施。攻擊者在 Google Sites 上建立惡意網頁,因為網址帶有 google.com 且具備官方核發的安全憑證,這不僅能輕易騙過一般民眾,甚至能直接繞過企業的防毒軟體與防垃圾郵件系統。
攻擊手法的演進史
2025 年:廣泛的帳號劫持
駭客大量發送偽裝成「Google 帳號安全警告」的信件。他們利用技術讓這些信件看起來像是官方發出,信中的按鈕會將受害者引導至 sites.google.com 開頭的網頁。由於網址看來毫無破綻,許多人在這個假網頁輸入了帳號密碼,導致信箱被完全控制。
2026 年:針對性的「反向社工」攻擊
攻擊變得更加精確,目標轉向企業人士與加密貨幣持有者。駭客會在社群平台上預約線上會議,隨後發送一個 sites.google.com 的連結,聲稱這是「專屬會議室」。有別於過去騙取密碼,這次駭客會給受害者一組「專屬登入代碼」,要求他們在假網頁中輸入。這打破了人們「只要不輸入自己密碼就沒事」的防備心,一旦輸入代碼,背後的惡意程式就會立刻啟動,竊取電腦內的機密資料與數位資產。
攻擊者是如何「偽造」與佈下陷阱的?
1. 零成本建立信任跳板
駭客只需註冊免洗的 Google 帳號,就能免費建立一個 Google Sites 網頁。發布後,網址自然會是 https://sites.google.com/view/XXX,並且自動獲得 SSL 安全憑證(也就是瀏覽器上的鎖頭圖示)。
2. 用「畫中畫」隱藏惡意內容
由於 Google 會阻擋網頁內直接執行惡意程式,駭客會使用「內嵌框架(iFrame)」技術。也就是說,網頁的外框確實是 Google 提供的,但網頁中間那個要求你輸入密碼的登入框,其實是從駭客自己的惡意伺服器載入的。
3. 利用資安系統的「投鼠忌器」
企業的防護軟體通常不敢將 *.google.com 列入黑名單,否則公司內部正常的 Google 文件與協作平台都會全面癱瘓。駭客正是利用這種「白名單盲區」暢行無阻。就算某個假網頁被檢舉封鎖,他們也能用機器人腳本在幾秒鐘內產生幾百個新網址。
防範指南:如何判別真偽,保護自己?
認明真正的登入網域
這是最重要的一道防線。無論你從哪裡點擊連結,只要需要輸入 Google 帳號密碼,網址絕對只會是 accounts.google.com 或 myaccount.google.com。只要看到在 sites.google.com 頁面要求你登入,那就是釣魚網站。
「安全鎖頭」不等於「好人」
瀏覽器網址列旁的鎖頭,只代表「你與這個網站之間的通訊有加密」,並不代表「建立這個網站的人是誠實的」。不要因為有鎖頭就放下戒心。
警惕異常的登入流程
正規的視訊會議(如 Google Meet、Zoom、Teams)或協作軟體,絕對不會要求你使用對方提供的「特殊代碼」或「陌生信箱」來進入會議。遇到這種反常要求,請立即停止操作。
開啟雙重認證(2FA)
無論防護多麼周全,百密總有一疏。為所有重要帳號(包含社群、信箱、銀行)開啟雙重認證。這樣一來,即使駭客騙到了你的密碼,沒有你手機上的動態密碼或驗證通知,他們依然無法登入你的帳號。
隨著科技巨頭的服務越來越普及,駭客「寄生」在合法平台上的手法將會越來越常見。保持對網址細節的敏感度,並在輸入任何敏感資訊前停下來多看一眼,就是保護自己最好的方式。

文章評論